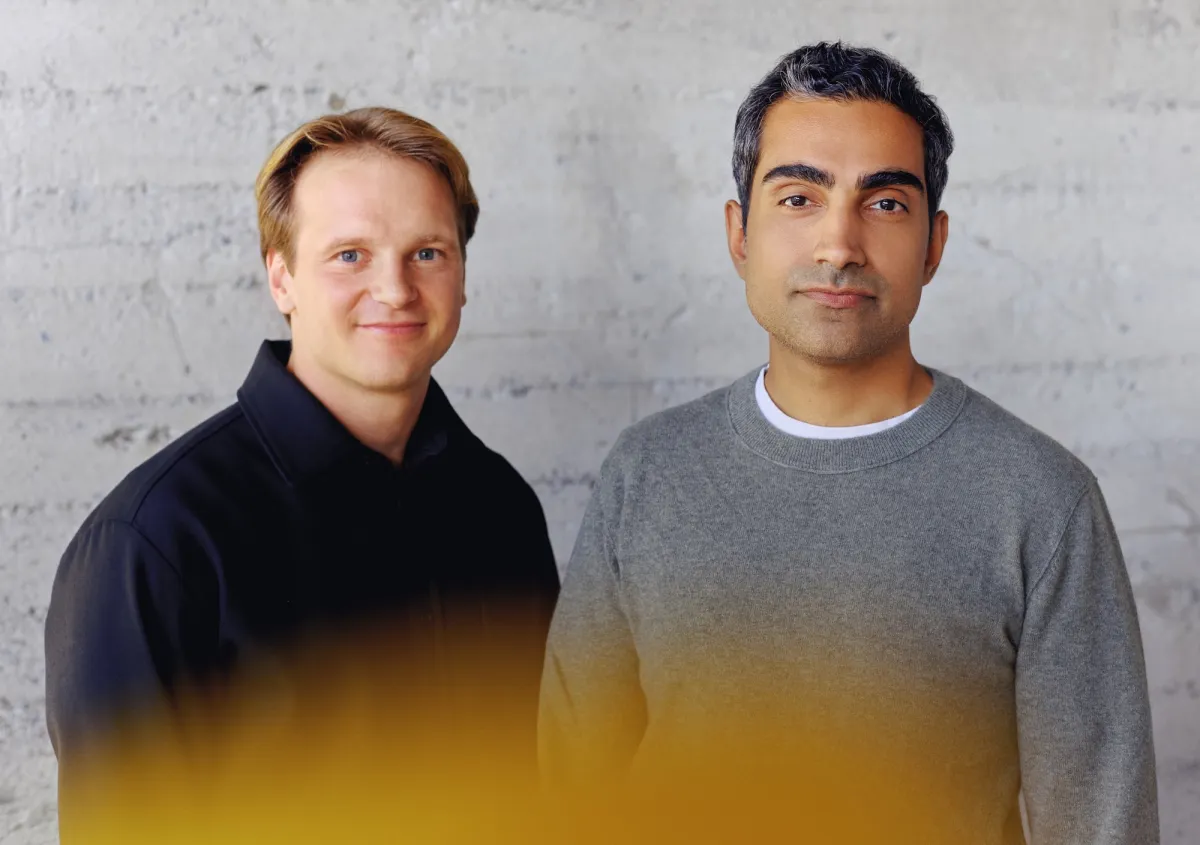
A Artificial Intelligence Underwriting Company (AIUC), startup fundada por Rune Kvist, ex-funcionário inicial da Anthropic, e Rajiv Dattani, ex-COO da organização de pesquisa em segurança de IA METR, levantou US$ 40 milhões em uma rodada Série A liderada pela Ribbit Capital com participação da First Harmonic. A empresa desenvolveu um sistema de auditoria e certificação terceirizada para agentes de IA destinado a ajudar empresas a validar a segurança de sistemas de inteligência artificial antes de sua adoção.
O problema que a AIUC busca resolver
Segundo Kvist, o desafio atual das organizações não é mais a inteligência dos modelos de IA, mas a capacidade de garantir seu comportamento previsível e seguro. “Bancos, hospitais, governos e militares não recusam mais implantar IA porque um modelo não é inteligente o suficiente”, afirmou Kvist. “Eles recusam porque fizeram compromissos com seus próprios clientes sobre o que um sistema fará e não fará, e ninguém consegue atualmente garantir isso.”
Esse cenário reflete uma preocupação crescente na indústria. Recentemente, Dario Amodei, CEO da Anthropic, pediu um ritmo mais lento no desenvolvimento de IA de fronteira, citando um aumento rápido em incidentes de comportamento inadequado. Amodei sugeriu que laboratórios de fronteira utilizem avaliadores terceirizados independentes para observar e verificar segurança, mencionando explicitamente METR como uma possibilidade.
A AIUC já conta com clientes como Cursor, Lovable, Harvey e ElevenLabs, indicando interesse do mercado em soluções de validação de segurança para agentes de IA.
Como funciona o padrão AIUC-1 e o processo de auditoria
A startup adaptou um modelo familiar do setor de segurança cibernética para os riscos de IA. Inspirada no padrão amplamente adotado SOC 2, a AIUC desenvolveu um padrão chamado AIUC-1 e um serviço de teste para validar agentes contra esse padrão.
O desenvolvimento do padrão envolveu um consórcio de aproximadamente 250 líderes de segurança e risco — os compradores de agentes de IA. Dattani explicou a metodologia: “Encontramo-nos mensalmente com essas pessoas e fazemos a pergunta: Quando vocês compram agentes de alguém, o que procuram? Quais são as perguntas que gostariam de fazer, e o que gostariam de ver abordado?” Esse feedback estruturou os testes.
O processo de auditoria segue as seguintes etapas:
- Execução de aproximadamente 5.000 testes em um agente para observar comportamento em cenários específicos
- Avaliação de desempenho em situações envolvendo jailbreaks, alucinações e vazamentos de dados
- Uso de agentes de IA para executar os testes e analisar dados coletados
- Verificação humana do relatório final de auditoria
- Produção de um relatório de aproximadamente 100 páginas detalhando áreas de desempenho seguro e áreas de risco
Uma característica notável é que a AIUC utiliza agentes de IA para conduzir os testes e analisar os dados coletados, mas mantém verificação humana na etapa final de auditoria.
Contexto de financiamento e histórico da empresa
O investimento anunciado na terça-feira representa a segunda grande rodada de captação da AIUC. A empresa havia fechado anteriormente uma rodada Seed de US$ 15 milhões liderada por Nat Friedman através de seu fundo NFDG, com participação da Emergence, Terrain e do cofundador da Anthropic Ben Mann, entre outros. O financiamento total acumulado agora é de US$ 55 milhões.
A composição dos investidores reflete confiança de figuras proeminentes no ecossistema de IA. O envolvimento de Ben Mann (cofundador da Anthropic) e a liderança de Ribbit Capital (fundo conhecido por investimentos em empresas de tecnologia) indicam que a solução proposta pela AIUC é vista como importante pelos participantes do mercado.
Dattani permanece como membro do conselho de METR, a organização onde foi COO de 2024 a 2025. METR realiza testes similares para laboratórios de fronteira, embora seu trabalho até recentemente tenha focado principalmente em desempenho — se agentes conseguem completar tarefas confiávelmente. METR foi uma das organizações de pesquisa independentes utilizadas pela OpenAI para investigar o incidente envolvendo a plataforma Hugging Face.
Diferenças e similaridades com abordagens existentes
Enquanto METR realiza avaliações em laboratórios de fronteira focando em desempenho, a AIUC direciona suas soluções para empresas que adotam e implantam agentes de IA. Embora a AIUC não proponha embutir-se fisicamente nos sites de clientes como Amodei sugeriu para laboratórios de fronteira, a ideia subjacente é similar: fornecer uma avaliação independente de segurança.
Dattani resumiu a proposta de valor: “Aqui está onde passa e onde você pode confiar. E aqui estão as preocupações. Você deve estar ciente dessas ressalvas antes de tomar a decisão de comprar.”
Essa abordagem reconhece uma lacuna no mercado: enquanto ferramentas de segurança cibernética tradicionais possuem padrões estabelecidos há décadas, a indústria de IA ainda carecia de um framework terceirizado e padronizado para validação de agentes.
Limitações e questões em aberto
Embora o padrão AIUC-1 represente um avanço, algumas limitações permanecem. Os testes cobrem aproximadamente 5.000 cenários, mas a diversidade de tarefas que agentes de IA podem executar é potencialmente ilimitada. Isso significa que um agente certificado como seguro sob AIUC-1 poderia ainda apresentar comportamentos inadequados em situações não cobertas pelos testes.
Além disso, a segurança de agentes de IA é um campo em rápida evolução. Técnicas de jailbreak, padrões de alucinação e vetores de vazamento de dados emergem constantemente. O padrão AIUC-1 precisará ser atualizado regularmente para permanecer relevante.
O fato de a AIUC usar agentes de IA para executar os próprios testes introduz uma camada de complexidade: se um agente é usado para testar outro agente, questões sobre a confiabilidade dessa avaliação também surgem, embora a verificação humana final busque mitigar esse risco.
Análise Panorama IA
A AIUC aborda um problema real e urgente: a falta de padrões independentes e verificáveis para validar a segurança de agentes de IA em ambientes empresariais. O levantamento de US$ 40 milhões com participação de investidores de alto pedigree sugere que o mercado reconhece essa lacuna como significativa.
O modelo proposto — criação de um padrão terceirizado inspirado em precedentes como SOC 2 — é pragmático e escalável. A envolvimento de 250 líderes de segurança e risco na definição do padrão também aumenta a probabilidade de adoção, já que incorpora necessidades reais de compradores.
O que importa: empresas que adotam agentes de IA agora dispõem de um mecanismo para reduzir riscos de comportamento inadequado, jailbreaks e vazamentos de dados. Isso pode acelerar a confiança organizacional em sistemas de IA e, por extensão, a adoção mais ampla.
Para quem muda algo: compradores de agentes de IA (bancos, governos, hospitais) obtêm uma linguagem comum e critérios independentes para avaliar fornecedores. Fornecedores de agentes ganham incentivo para melhorar segurança e ganham credencial diferenciada se certificados.
Limitações da abordagem: a certificação fornecida por testes é um instantâneo no tempo. Agentes evoluem, ameaças emergem, e novos vetores de ataque surgem. O padrão AIUC-1 não elimina risco de segurança de IA, apenas o reduz e o torna mais observável e comparável.
O que observar a seguir: se AIUC-1 alcançará adoção ampla similar a SOC 2 no mercado de cibersegurança, o que levaria tempo; se laboratórios de fronteira também buscarão certificação AIUC, indicando que a auditoria terceirizada se torna expectativa padrão em toda a indústria; e como o padrão evoluirá conforme novos riscos de agentes de IA forem descobertos e documentados.
Fonte: TechCrunch
Sobre o autor